Thiago Martins
@thiagorceHackeando bancos: o que realmente acontece em um pentest mobile
Divide o palco com Natan Rodrigues em uma talk sobre pentest mobile em bancos digitais.
GHC / 2026
18 de abril de 2026 · IPOG — Instituto de Pós-Graduação e Graduação, Av. T-1, esq. com Rua T-55, nº 2.390, Setor Bueno, Goiânia — GO.
* Check-ins registrados na plataforma de ingressos; palestrantes, organização e entradas de última hora não estão no número.
Check-in, recepção e primeiras conexões.
Boas-vindas e avisos da organização GYNSec.
Descobertas de testes black box autorizados em bancos digitais e o que elas revelam sobre a segurança dos apps financeiros que estão no bolso de milhões de pessoas.
Thiago Martins  Natan Rodrigues
Superfícies de ataque em Android e iOS, técnicas de injeção de câmera e por que defesas baseadas apenas em imagem podem estar com os dias contados.
 Oryon Farias
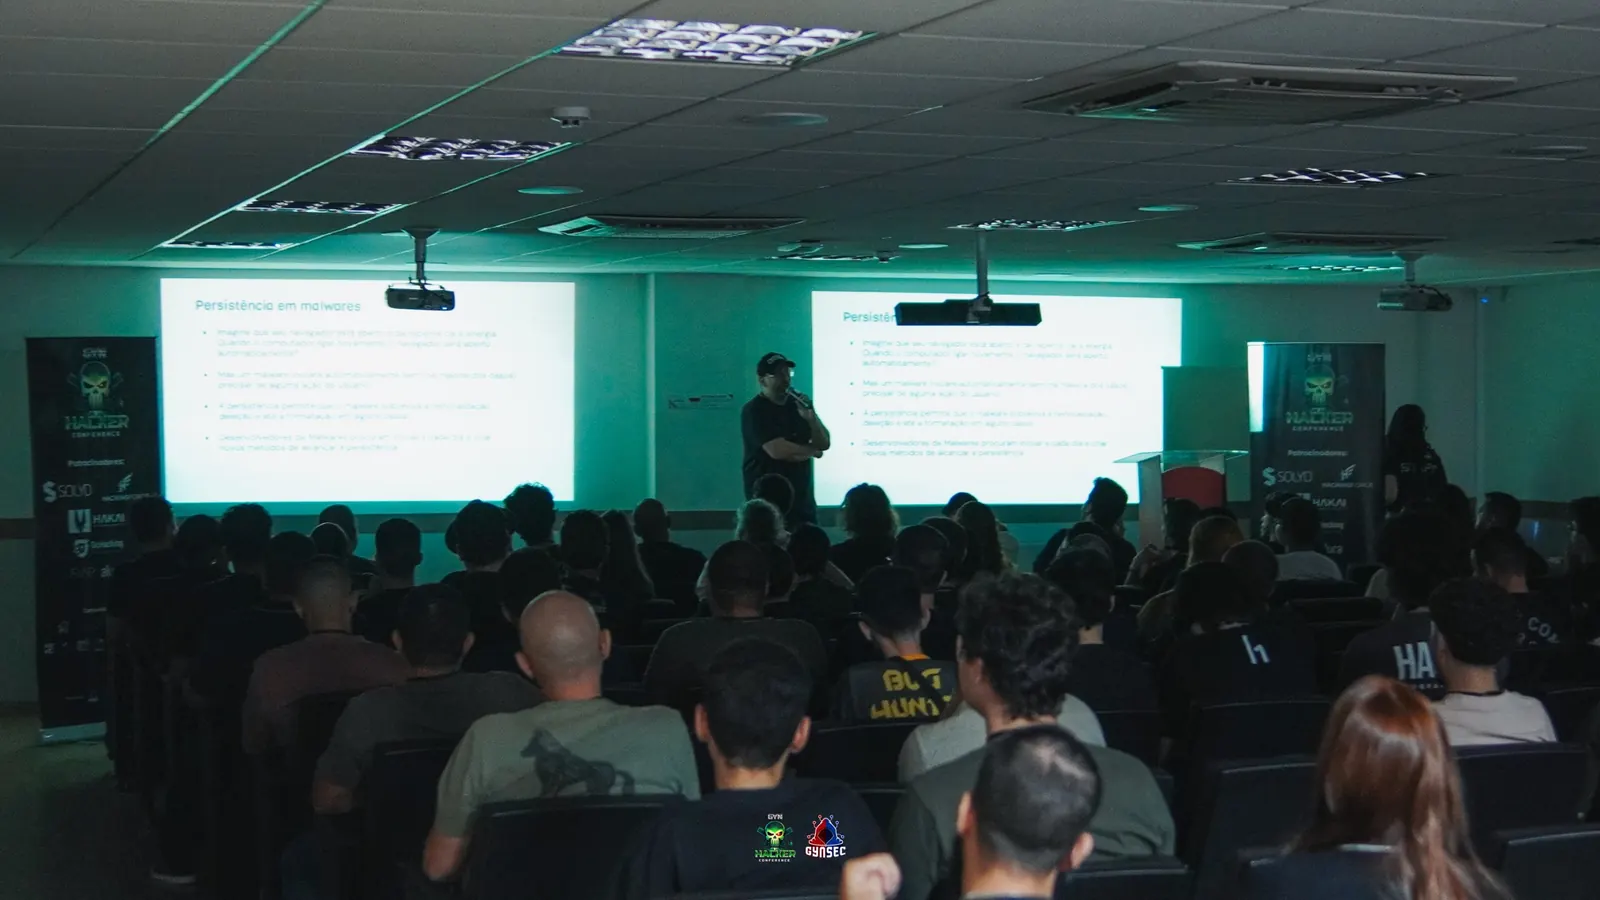
Como malwares se mantêm ativos e sobrevivem a reinicializações: processos, serviços, registro do Windows, plugins e outros mecanismos.
 Rafael Sousa
Pausa, networking e circulação entre participantes e parceiros.
Falhas clássicas e avançadas em JSON Web Tokens e por que uma assinatura válida não garante, sozinha, uma aplicação segura.
 Yure Gabriel
Leitura orientada a vulnerabilidades e correções em iOS: o que mudou, por que mudou e como transformar uma atualização em inteligência.
 Bruno Naves
Recarga e conversa entre as sessões da tarde.
Fuzzing de sequências transacionais em ambientes DeFi para encontrar comportamento emergente e falhas lógicas.
 Josh
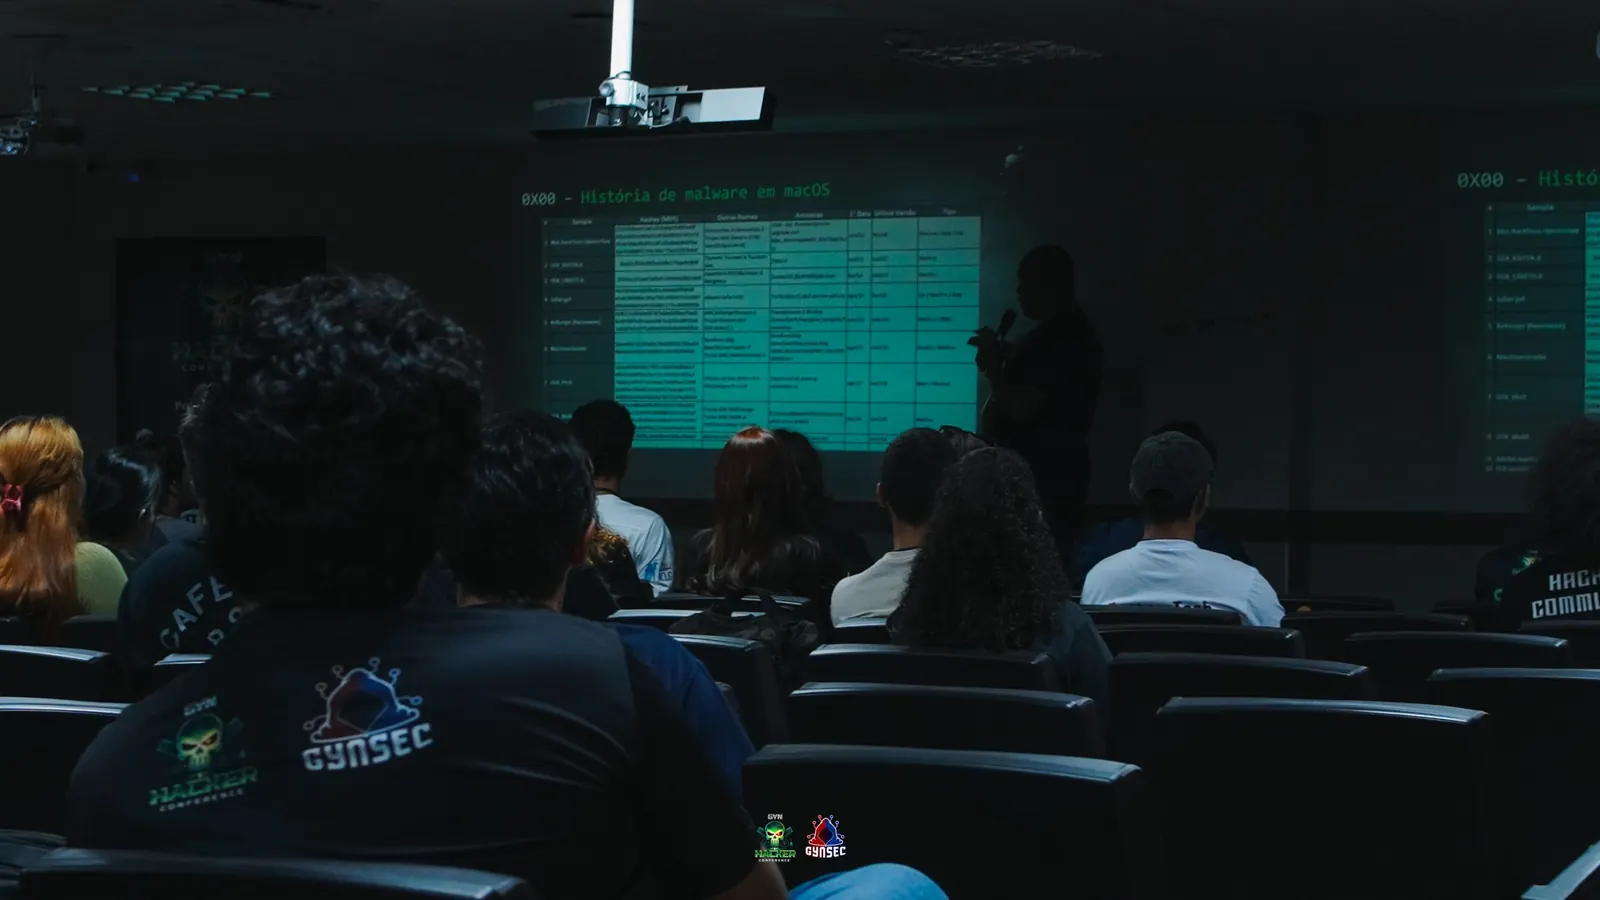
Panorama histórico e técnico da evolução do malware em macOS, com padrões de persistência, famílias relevantes e lições de defesa.
 Ricardo L0gan
Sorteios e agradecimentos.
O fechamento social que mantém as conversas vivas.
Hackeando bancos: o que realmente acontece em um pentest mobile
Divide o palco com Natan Rodrigues em uma talk sobre pentest mobile em bancos digitais.
Hackeando bancos: o que realmente acontece em um pentest mobile
Divide o palco com Thiago Martins em uma talk sobre pentest mobile em bancos digitais.
Técnicas de Bypass em Provas de Vida
Mais de 14 anos em segurança ofensiva, com atuação em simulação e emulação de adversários e operações de Red Team.
Métodos de Persistência de Malwares no Windows
Alguém que gosta de entender como as coisas funcionam — a curiosidade que o mantém estudando até hoje.
Tá assinado, tá seguro? Vulnerabilidades em JWTs
Também conhecido como “Cão de Queijo” em CTFs. Desenvolvedor web há mais de 5 anos e entusiasta de segurança há quase uma década.
iOS Patch Diffing
Mais de 5 anos em cibersegurança, com passagem por Red Teams de instituições financeiras e consultorias.
Breaking DeFi with Transaction Sequence Fuzzing
“Apenas mais um curioso.”
Uma Década de Malware em macOS
Pesquisador de segurança com experiência em redes corporativas, pesquisa de malware, pentest e engenharia reversa.
Passe o mouse para pausar · clique e arraste para navegar
2ª edição em 17 de abril de 2027, em Goiânia.